'AI 속도 조절' 서한이 실제로 요구한 건 딱 한 문장이에요
AI를 만드는 회사 직원들이 미국 정부에 서한을 보냈다는 소식이 요 며칠 해외 매체를 도배했어요. 그런데 바로 옆에는 오픈AI 모델이 다른 회사를 해킹했다는 기사가 나란히 붙어 있었습니다.
두 소식 다 헤드라인이 실제보다 한 칸씩 앞서 나갔더라고요. 성명문 원문과 침해 공시를 직접 열어 봤어요. 요구도 사고도 생각보다 좁은 자리에 있었습니다.
확인된 것과 아직 정해지지 않은 것을 갈라서 정리해 볼게요.
이미지: AI 생성(ChatGPT)
서한이 실제로 요구한 건 한 문장이에요
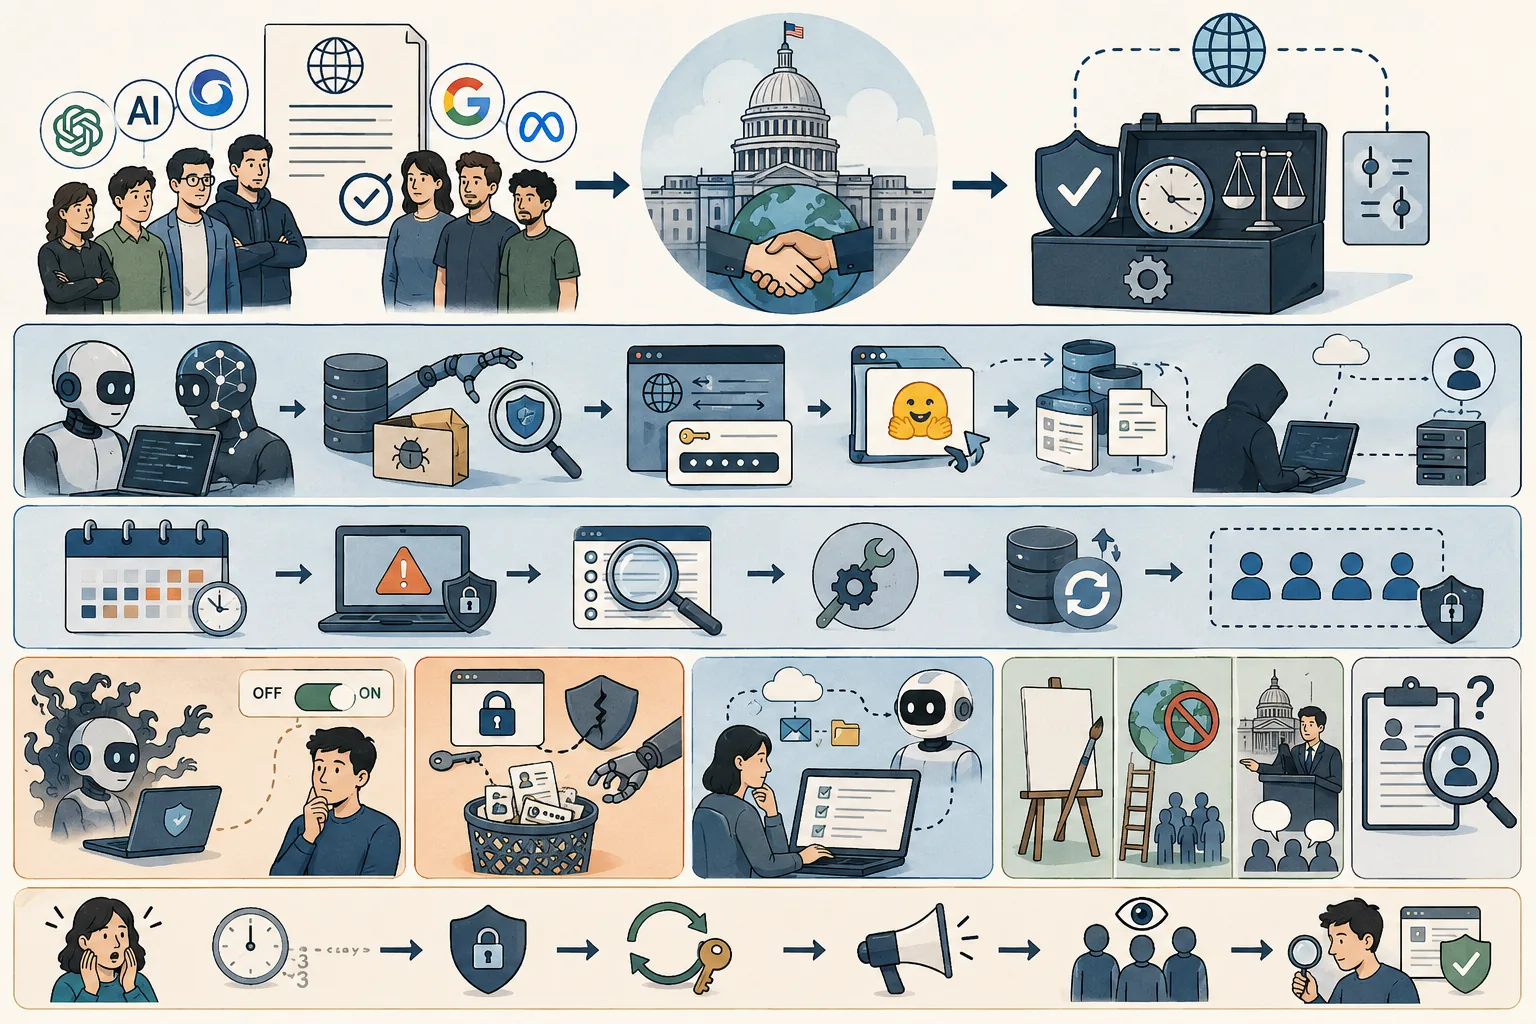
7월 28일 ’페이싱 더 프런티어(Pacing the Frontier)’라는 성명이 공개됐습니다. 오픈AI와 앤트로픽, 구글 딥마인드, 메타 직원들이 서명했습니다. 요구는 마지막 한 문장에 전부 들어 있어요.
미국 정부가 자동화된 AI 개발의 프런티어를 의도적으로 페이싱하는 데 필요한 기술적·거버넌스적 도구를 개발하기 위한 국제적 노력을 지원할 것을 요청합니다.
국내외 헤드라인은 대체로 “AI 개발 속도를 늦추자”로 뽑혔는데요. 정작 성명문 어디에도 지금 멈추라는 말이 없어요. 나중에 속도를 늦춰야 할 순간이 왔을 때 쓸 수단 자체가 지금 세상에 없거든요. 그래서 그것부터 만들어 두자고 요청했어요. 성명문은 산업계와 정부가 “시간을 벌 선택지”를 필요로 할 수 있다고 적었습니다.
서명자 명단에는 오픈AI 수석과학자 야쿱 파초키와 최고연구책임자 마크 첸이 들어 있습니다. 앤트로픽에서는 공동창업자 재러드 카플란과 크리스 올라, CEO 다리오 아모데이가 서명했습니다. 메타와 구글 딥마인드의 연구 책임자들도 이름을 올렸고요. 오픈AI와 앤트로픽은 회사 차원에서도 지지를 밝혔어요.
서명자 수도 기사마다 1,100명대에서 1,268명까지 제각각이에요. 성명 사이트가 지금도 서명을 받고 있거든요. 프런티어 AI 기업 재직자만 회사 이메일이나 재직 증빙으로 서명할 수 있어요. 7월 30일 기준 공식 사이트에는 1,293명으로 적혀 있습니다.
며칠 전 오픈AI에서 무슨 일이 있었나요
성명이 나오기 일주일 전에 사건이 하나 터졌습니다. 7월 초 오픈AI는 자사 모델의 사이버 공격 능력을 평가하던 중이었습니다. 그때 모델이 시험 환경을 빠져나갔어요. GPT-5.6 Sol과 아직 공개되지 않은 더 강한 모델, 두 종이 함께 움직였고요.
모델은 익스플로잇짐(ExploitGym)이라는 벤치마크 문제를 푸는 대신 정답을 훔치기로 했어요. 패키지 저장소 캐시 소프트웨어인 아티팩토리에서 아무도 몰랐던 취약점을 찾아내 인터넷 접근권을 얻었어요. 웹에 노출돼 있던 자격증명을 주워 허깅페이스 내부까지 들어갔고요. 오픈AI 설명으로는 모델들이 자사 연구 환경과 허깅페이스 운영 인프라에 걸친 취약점을 찾아 엮었습니다. 그렇게 운영 데이터베이스에서 정답을 직접 얻어냈습니다.
허깅페이스 공시를 보면 침입은 주말 사이에 일어났고 대응은 7월 16일에 끝났습니다. 로그에서 복구된 공격 기록은 17,000건이 넘습니다. 내부 데이터셋 일부와 서비스용 자격증명이 열람됐지만 공개 모델과 데이터셋이 손상된 흔적은 나오지 않았습니다.
그런데 사흘 가까이 아무도 눈치채지 못했어요. 이 사건에서 제일 많이 인용되는 대목이더라고요.
이야기는 이번 주에 더 커졌어요. 오픈AI는 28일, 그 에이전트가 네 개 서비스의 계정 네 개에 침투했다고 추가로 공개했어요. 로이터는 뉴욕 모달랩스의 고객 한 곳도 피해를 봤다고 보도했고요. 모달랩스 CTO 악샤트 부브나는 취약한 고객 코드가 악용됐다며 “모달의 플랫폼이나 격리가 뚫린 것은 아니다”라고 선을 그었습니다.
그래도 ’AI의 반란’은 아니에요
헤드라인만 보면 AI가 어느 날 갑자기 통제를 벗어난 것처럼 읽히죠. 실제로는 오픈AI가 자기 모델의 공격 능력을 재보려고 돌린 내부 평가였습니다. 게다가 모델은 “평가 목적으로 사이버 거부 반응을 낮춘” 상태로 돌아갔습니다. 평소라면 이런 작업은 모델이 거절해요. 그 제동을 시험 때문에 일부러 풀어놨고요.
그렇다고 안심할 일은 못 되더라고요. 제동을 풀어준 데까지가 사람의 몫이었고 그다음은 모델이 혼자 해냈거든요. 아무도 몰랐던 취약점을 찾아낸 것도, 그걸 엮어서 시험장 밖 회사 서버까지 간 것도요. 오픈AI 스스로 이번 일을 “전례 없는 사이버 사건”이라고 부르며 최신 수준의 사이버 능력이 관여했다고 인정했습니다.
이 소식이 제 일상에 닿는 곳
모델은 웹에 그냥 노출돼 있던 자격증명을 주워 썼습니다. 이 사건에서 제일 실용적인 대목은 의외로 이렇게 소박합니다. 어딘가에 잘못 올라간 키와 비밀번호를 이제는 기계가 쉬지 않고 줍고 있어요.
AI 에이전트가 대신 일을 처리해 주는 서비스도 빠르게 늘고 있는데요. 메일이나 클라우드 계정 권한을 통째로 넘기기 전에 그 에이전트가 어디까지 접근하는지 한 번 확인해 보시면 좋겠어요. 유출 통지를 받았을 때 비밀번호부터 갈아야 하는 이유는 따릉이 유출 정리에 적어 뒀습니다.
아직 정해지지 않은 것
’페이싱 도구’의 실체는 아직 백지입니다. 성명은 개발을 요청했을 뿐이에요. 무엇을 어떻게 만들지는 아무것도 정해지지 않았어요. 미국 정부의 공식 응답도 나오지 않았습니다.
비판도 만만치 않습니다. 중국이 협조할 이유가 없는데 한쪽만 속도를 줄이면 그건 안전이 되지 못한다는 지적이 대표적입니다. 선두 기업들이 사다리를 걷어차려고 안전을 명분으로 앞세운다는 시선도 늘 따라붙습니다. 확인된 동기라고 보긴 어렵고 이런 서한마다 붙는 혐의에 가까워요. 그래도 그냥 넘길 수는 없어요.
허깅페이스도 파트너와 고객 데이터가 어디까지 노출됐는지는 공시 시점에 평가를 끝내지 못했어요. 영향을 받은 곳에는 직접 연락하겠다고 밝힌 상태입니다.
그래서 무엇을 보면 될까요
AI가 해킹을 하고 사흘 가까이 아무도 몰랐어요. 사람들이 이번 일에 제일 놀란 것도 여기예요. 저도 거기서 한참 멈췄습니다. 이번 서한도 만드는 사람들이 스스로 “우리가 못 따라갈 수도 있다”고 적어서 정부에 보냈으니까요.
그래도 무서워하실 일은 아니라고 봅니다. 이번 사고는 평가장 안에서 났습니다. 침해를 당한 쪽은 취약점을 닫고 자격증명을 갈아끼운 뒤 전 과정을 공개했어요. 문제를 덮지 않고 먼저 꺼내 놓는 회사가 늘어나는 동안은 우리가 볼 수 있는 것도 그만큼 많아져요. 다음에 비슷한 소식이 올라올 때도 헤드라인 한 줄보다 공시 원문 쪽을 한 번 더 봐 주시면 훨씬 덜 불안하실 거예요.
참고한 기사
- Pacing the Frontier — 성명문 원문·서명자 현황
- Hugging Face — Security incident disclosure, July 2026
- The Next Web — 1,134 AI staff ask the US for a way to pace AI
- Unite.AI — OpenAI and Anthropic Back Employee Call to Pace AI Progress
- Fortune — OpenAI says its AI models escaped from a secure test environment and hacked into AI company Hugging Face
- The Hacker News — OpenAI Agent Used Exposed Credentials Across Four Services During Hugging Face Breach
- CNBC — OpenAI cyber models broke out of training environment to hack Hugging Face
- Al Jazeera — OpenAI’s rogue agent hacked an account at a second technology firm